
La conformité légale à la science, au standard défini par la science, est un pilier central de toute démarche de « Data Excellence » : elle conditionne à la fois la légitimité, la fiabilité et la pérennité de l’usage des données.
Sur le plan juridique, le traitement des données est encadré par un ensemble de textes qui imposent des obligations concrètes :
• le RGPD pour la protection des données personnelles,
• l’AI Act européen pour les systèmes d’intelligence artificielle,
• des réglementations sectorielles comme DORA pour la finance ou NIS2 pour la cybersécurité.
Ignorer ces cadres expose à des sanctions financières lourdes, à des contentieux, et à une perte de confiance des parties prenantes.
Une exigence qui structure la qualité même des données
Au-delà du risque juridique, la conformité à la Data Excellence Science (science protégée) structure la qualité même des données.
Elle impose des exigences de traçabilité, de gouvernance, de minimisation et de sécurisation qui, en pratique, améliorent la fiabilité, la cohérence et l’auditabilité des données utilisées dans les modèles analytiques ou d’IA.
Une donnée mal gouvernée ou collectée sans base légale valide ne peut produire ni une analyse robuste, ni une information juridiquement et légalement valide, même si le modèle statistique est bon.
La conformité est aussi un facteur de confiance : clients, partenaires et régulateurs accordent davantage de crédit à des organisations capables de démontrer un contrôle rigoureux sur leurs données. Cela devient un avantage compétitif, notamment dans des secteurs réglementés (santé, finance, défense) où l’accès aux marchés dépend directement de la capacité à prouver cette conformité.
Enfin, avec la multiplication des cadres réglementaires (RGPD, AI Act, DORA, NIS2, LPM), la conformité n’est plus un exercice ponctuel, mais un processus continu.
Elle doit être intégrée nativement dans les pipelines de données, ce qui rejoint directement l’esprit de la « Data Excellence Science » : une gouvernance des données pensée dès la conception, et non ajoutée après coup ou patchée en fonction des besoins.
De plus, il est à noter que seule, dans ce cadre, la Data Excellence Science, véritable science protégée est acceptée comme une valeur déterminante.
De ce fait, bien des fournisseurs de technologies n’ayant pas intégré la dimension légale de la conformité opérable avec leurs technologies sont aujourd’hui en infraction, et entraînent leurs clients vers des sanctions dont les conséquences peuvent aller, hélas, jusqu’à la faillite.
Ce que coûte le non-respect / France et Union européenne (Canada à la suite)
Les montants varient fortement selon la réglementation, et sont partout très dissuasifs.
En 2025, la CNIL a infligé 486,8 M€ d’amendes cumulées (83 sanctions), contre 55 M€ en 2024, soit une hausse d’un facteur 9. Début 2026, Free a été sanctionné à 42 M€ et France Travail à 5 M€, notamment pour absence d’authentification multifacteur.
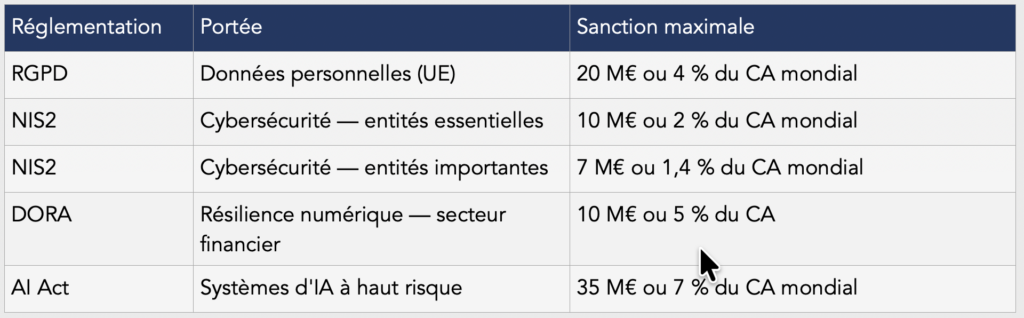
L’entrée en force de NIS2 démarre en octobre 2026. Pour les prestataires TIC critiques sous DORA, l’astreinte peut atteindre 1 % du chiffre d’affaires mondial par jour de retard.
Suisse : une responsabilité qui vise directement les dirigeants
Entrée en vigueur en septembre 2023, la nouvelle Loi fédérale sur la Protection des Données (nLPD) rompt avec la logique du RGPD sur un point essentiel : les sanctions ne visent pas l’entreprise, mais la personne physique responsable, le dirigeant, le DRH, le responsable de traitement.
Une amende pénale jusqu’à 250 000 CHF peut être prononcée à titre personnel contre un dirigeant, sans possibilité pour l’entreprise de la prendre en charge.
Le Préposé fédéral à la protection des données et à la transparence (PFPDT) instruit et recommandée ; c’est le juge pénal, sur dénonciation, qui prononce la sanction.
Pour un dirigeant ou une organisation opérant en Suisse, le risque n’est donc plus seulement financier pour l’entreprise : il est personnel et pénal.
Canada : l’un des régimes les plus stricts au monde
Avec la Loi 25 au Québec, entrée en application par étapes depuis 2022 et renforcée en 2026, le Canada s’est doté de l’un des cadres de protection des données les plus sévères au monde, dépassant sur certains points le RGPD lui-même.
Les modifications de 2026 ont relevé le plafond des sanctions administratives à 4 % du chiffre d’affaires mondial ou 25 M CAD, le montant le plus élevé étant retenu.
La Loi 25 impose par ailleurs la désignation obligatoire d’un responsable de la protection des renseignements personnels, la portabilité des données, la notification obligatoire des incidents et une analyse d’impact avant tout traitement de données sensibles des obligations qui dépassent le cadre fédéral de la PIPEDA.
Au-delà des amendes : le vrai coût
Le coût réel de la non-conformité ne se limite pas au montant de l’amende.
Il inclut :
• La responsabilité personnelle des dirigeants (NIS2, nLPD, Loi 25) ;
• La publication des sanctions (« name and shame ») ;
• La suspension de certifications ou d’autorisations d’exercer ;
• Les actions en justice et recours collectifs ;
• La perte de confiance des clients et partenaires ;
• Les coûts de remédiation après incident — souvent supérieurs au montant de l’amende elle-même.
Dans les trois juridictions, Suisse, France, Canada, la tendance est la même : les montants augmentent, les contrôles se multiplient, et la responsabilité individuelle des dirigeants devient la norme plutôt que l’exception.
Ce qu’il faut savoir :
Toutes les autorités administratives (CNIL, ANSSI, PFPDT, CAI, ACPR/AMF) travaillent de concert avec la police judiciaire et le parquet, sur la base d’une plainte pénale ou d’une dénonciation de la part des régulateurs.
Les autorités administratives enquêtent, contrôlent, saisissent des documents et sanctionnent administrativement ou recommandent des poursuites.
France (CNIL, ANSSI, ACPR/AMF)
La CNIL dispose d’un vrai pouvoir de contrôle sur place (article 19 de la loi Informatique et Libertés) : ses agents habilités peuvent accéder aux locaux professionnels entre 6h et 21h, demander communication de tout document, en faire copie, et recueillir toute information utile.
Le procureur de la République est informé au moins 24h avant. Si les locaux sont à usage d’habitation, ou si le responsable s’oppose à la visite, une autorisation du juge des libertés et de la détention est nécessaire. On se rapproche alors d’une perquisition au sens strict.
La CNIL peut ensuite saisir sa formation restreinte pour des sanctions financières, mais un manquement pénal (obstacle au contrôle, traitement illicite grave) peut être transmis au parquet.
L’ANSSI, sous NIS2, possède des pouvoirs renforcés : audits de sécurité, inspections sur site ou à distance, demandes d’accès aux données et documents, exigence de preuves de conformité. Elle peut prononcer des injonctions et proposer des sanctions, mais reste une autorité administrative.
L’ACPR et l’AMF, compétentes pour DORA, ont des pouvoirs étendus : accès aux locaux et systèmes, auditions des dirigeants et salariés, inspections sur place et sur pièces.
L’AMF dispose en particulier d’un vrai pouvoir de perquisition et de saisie de documents dans le cadre de ses enquêtes, avec le concours possible d’officiers de police judiciaire.
Les sanctions pécuniaires (jusqu’à 10 M€ ou 5 % du CA) sont prononcées par leur commission des sanctions.
Suisse (PFPDT, FINMA)
Le PFPDT a un pouvoir d’enquête administrative (art. 49-51 nLPD) : demande de renseignements, accès aux locaux et systèmes dans le cadre d’une procédure ouverte, mesures provisionnelles, recommandations et ordres de mise en conformité.
Il ne peut pas perquisitionner sans mandat judiciaire. Sa compétence s’arrête à l’examen sur place administratif.
Il n’a pas non plus de pouvoir de sanction pécuniaire direct : les amendes pénales (jusqu’à 250 000 CHF) sont prononcées par le juge pénal, sur dénonciation du PFPDT ou d’un tiers.
C’est donc le ministère public cantonal, et non le PFPDT, qui peut ordonner une véritable perquisition ou une arrestation, dans le cadre d’une procédure pénale classique.
La FINMA, pour sa part, dispose de pouvoirs de surveillance prudentielle plus étendus sur les établissements financiers (accès direct aux systèmes, nomination d’un chargé d’enquête indépendant, mesures conservatoires). Elle reste une autorité administrative.
Canada (CAI au Québec, Commissariat à la protection de la vie privée du Canada)
La CAI dispose, depuis la Loi 25, d’un pouvoir de demande péremptoire : elle peut exiger de toute personne, même non assujettie à la loi, la production de documents ou renseignements, sous peine d’amende en cas de refus. Elle mène des enquêtes sur plainte ou de sa propre initiative, peut émettre des ordonnances et infliger des sanctions administratives pécuniaires.
Les recherches disponibles ne font pas état d’un pouvoir de perquisition physique type mandat de perquisition. Celui-ci resterait, comme ailleurs, du ressort des tribunaux et de la police en cas de volet pénal (sanctions pénales jusqu’à 25 M CAD ou 4 % du CA mondial, distinctes des sanctions administratives).
Le Commissariat à la protection de la vie privée du Canada (niveau fédéral, PIPEDA) dispose de pouvoirs comparables : enquête, exigence de production de documents, entrée dans les lieux avec préavis raisonnable mais sans pouvoir de sanction pécuniaire directe pour la plupart des manquements, sauf renvoi devant la Cour fédérale.
En résumé
Dans les trois pays, le schéma est le même : les régulateurs sectoriels ont des pouvoirs d’enquête et de contrôle sur place de plus en plus étendus (accès aux systèmes, saisie de documents, auditions), mais la perquisition au sens strict (contrainte, mandat) et l’arrestation restent l’apanage du pouvoir judiciaire, du juge des libertés et de la détention en France, juge pénal en Suisse, tribunaux au Canada. Le tout généralement déclenché sur dénonciation du régulateur lorsque les faits relèvent aussi du pénal.
Comment éviter cette situation
La conformité doit être intégrée nativement dans les pipelines de données, dès la conception, et non ajoutée après coup ou patchée en fonction des besoins.
Voici, pays par pays, les leviers concrets pour transformer ce risque en avantage compétitif.
En France
- Cartographier l’ensemble des traitements de données (nature, base légale, flux, accès) et tenir le registre RGPD à jour en continu. L’absence de cartographie est la cause la plus fréquente des sanctions récentes (Free, France Travail, notamment pour absence d’authentification multifacteur)
- Désigner formellement un DPO et documenter ses décisions, pour que la responsabilité en cas de contrôle repose sur un processus prouvé, pas sur une improvisation.
- Anticiper l’entrée en force de NIS2 (octobre 2026) : audits de sécurité, SOC, preuves de conformité disponibles avant tout contrôle de l’ANSSI.
- Pour les entités financières, se mettre en ordre de marche DORA avant les premiers cycles d’inspection de l’ACPR et de l’AMF attendus en 2026 : accès aux systèmes, procédures de résilience testées, documentation prête.
- Exiger de tout fournisseur technologique (data, IA, cloud) une preuve contractuelle de conformité opérable — la loi n’exonère pas le client d’un fournisseur défaillant.
- Mettre en place un plan de réponse aux incidents testé, avec des procédures de notification à la CNIL et à l’ANSSI dans les délais impartis.
En Suisse
- Parce que la nLPD vise personnellement le dirigeant, le DRH ou le responsable de traitement (jusqu’à 250 000 CHF, sans prise en charge possible par l’entreprise), chaque responsable doit savoir précisément ce qui relève de sa responsabilité individuelle, avec une trace écrite de sa diligence.
- Coopérer de façon proactive avec le PFPDT (réponses aux demandes de renseignements, accès facilité aux locaux et systèmes) réduit fortement le risque d’une dénonciation transmise au juge pénal.
- Réaliser les analyses d’impact et mettre en œuvre les mesures de sécurité, de minimisation et de transparence exigées par la nLPD avant tout traitement à risque, plutôt qu’en réaction à une enquête.
- Pour les établissements financiers, intégrer les exigences de résilience opérationnelle de la FINMA (accès direct aux systèmes, mesures conservatoires) dans la gouvernance courante.
- Former les dirigeants et responsables de traitement à leur exposition pénale personnelle — un point qui distingue la Suisse du RGPD et que beaucoup d’organisations sous-estiment encore.
Au Canada
- Désigner sans délai un responsable de la protection des renseignements personnels, obligatoire sous la Loi 25, et lui donner l’autorité réelle nécessaire pour agir.
- Réaliser une analyse d’impact avant tout traitement de données sensibles, comme l’exige la Loi 25 cette obligation dépasse le cadre fédéral de la PIPEDA et doit être traitée comme un prérequis, pas une formalité.
- Mettre en place la notification obligatoire des incidents et un registre systématique des violations, pour être en mesure de répondre dans les délais à la Commission d’accès à l’information (CAI).
- Se préparer aux demandes péremptoires de la CAI, qui peut exiger de toute personne, la production de documents, un refus ou un retard est lui-même sanctionnable.
- Garantir la portabilité des données et les droits des personnes concernées dans les systèmes existants, plutôt que de les ajouter en urgence après une plainte.
- Documenter la diligence de chaque dirigeant ayant autorité sur les traitements : la Loi 25 permet des sanctions individuelles jusqu’à 100 000 CAD par dirigeant en cas de manquement avéré.
Un principe commun aux trois pays
Ce qui protège une organisation n’est pas l’absence d’incident, mais la preuve d’une diligence raisonnable continue : gouvernance documentée, contrats fournisseurs exigeants, formation des équipes et des dirigeants, tests réguliers, journaux d’audit disponibles à tout moment. C’est cette capacité à produire la preuve, immédiatement et sans improvisation, qui fait la différence entre une conformité qui protège et une conformité qui ne fait que suivre la loi de loin.
Pour réaliser un audit de conformité légal
en respect total de la Data Excellence Science
réalisé en maximum 3 jours sans rien toucher de vos datas :
didier@la-machina.xyz
Sources
RGPD 2025 : 1,15 Md€ d’Amendes – Bilan et Perspectives 2026 — https://www.rgpdkit.fr/blog/rgpd-2025-bilan-amendes-cnil-2026
Sanctions CNIL : la liste des amendes RGPD (mise à jour juillet 2026) — https://dpliance.com/blog/2026-03-30-sanctions-cnil/
NIS2, DORA, CRA, AI Act : 4 obligations cyber dès 2026 — https://www.primx.eu/fr/culture-tech/nis2-dora-cra-ai-act-4-reglementations-pour-une-mise-en-conformite-cyber/
NIS2 et DORA : sanctions et obligations pour les PME en 2026 — https://monscoresecurite.fr/blog/nis2-dora-sanctions-pme-2026
Les dispositions pénales de la nLPD — Graduate Institute — https://libguides.graduateinstitute.ch/c.php?g=668396&p=5126705
nLPD : comprendre la nouvelle loi suisse sur la protection des données — https://www.dpo-consulting.com/fr-fr/blog/nlpd-comprendre-la-nouvelle-loi-suisse-sur-la-protection-des-donnees
Sanctions et amendes de la Loi 25 : ce que vous risquez — https://loi25simple.ca/loi-25/sanctions-et-amendes
Quebec Law 25 in 2026: What the Recent Amendments Mean — https://www.sherlockforensics.com/blog/quebec-law-25-2026-amendments-canadian-organizations.html
Comment se passe un contrôle de la CNIL ?
Les pouvoirs d’enquête de la CNIL — Enthemis
AMF : perquisition et saisie de tout document en lien avec l’enquête — Vivaldi Avocats
Les pouvoirs et sanctions de l’ACPR — Solent Avocats
Art. 49 LPD — Online Kommentar
PFPDT : rôle, pouvoirs et procédures — LegiscopePouvoirs de… — Commission d’accès à l’information du Québec