
Par Didier Reinach — La Machina
Cybersécurité, souveraineté, conformité, gouvernance, création de richesses… ces cinq mots reviennent dans tous les comités de direction depuis deux ans.
Et pourtant, la plupart des entreprises continuent à les traiter comme cinq problèmes séparés, avec cinq prestataires différents.
Il existe une approche qui les traite comme un seul et même sujet. Mais comme pour les meilleurs placements, elle reste pour l’instant réservée à ceux qui partagent certaines valeurs parce qu’elle ne se limite pas à un outil, elle engage une culture.
Cette approche, c’est le management humain et technologique Symbiocratique™.
Cette réflexion stratégique complète mes analyses juridiques précédentes, notamment celle sur : la revanche judiciaire des data et des consommateurs et celle sur le conseil de la tech.
Préambule : pourquoi ne déclare-t-on que rarement le vol de ses données ?
Si on vous vole un ordinateur, vous déposez plainte.
Si on vous vole de l’argent sur votre compte, vous déposez plainte.
Si un concurrent débauche un collaborateur clé dans des conditions déloyales, vous consultez un avocat.
Si on vous vole vos données, celles de votre entreprise, celles de vos clients, quelle est votre réaction ?
Dans l’immense majorité des cas : aucune.
Ou une réaction molle, tardive, sous-dimensionnée par rapport à l’enjeu réel.
Pourtant, voler les données d’une entreprise, c’est voler :
– son identité (qui sont ses clients, comment fonctionne-t-elle),
– ses modes de fonctionnement et ses process,
– sa base clients et ses données RH,
– sa situation financière,
– et in fine, sa stratégie.
Pour ne citer ces points…
Quelques repères chiffrés :
- Le rapport Cost of a Data Breach Report 2026 : 4,99 millions de dollars en moyenne mondiale, un record, +12 % sur un an.
- Le délai moyen pour détecter puis contenir une violation se comptait historiquement en mois plutôt qu’en jours dans ce même rapport.
- Les baromètres de confiance grand public (Cisco Data Privacy Benchmark) convergent sur un point stable depuis plusieurs années : une majorité de consommateurs déclarent ne pas vouloir acheter à une marque en laquelle ils n’ont pas confiance sur la gestion de leurs données.
- 75 % des consommateurs ne veulent pas acheter à une marque en qui ils n’ont pas confiance sur la gouvernance des données (Cisco 2024 Consumer Privacy Survey, 2 600 répondants, 12 pays)
Toute organisation, publique ou privée, toute création de richesse, repose sur la relation.
Humaine ou technologique, la relation est la clé de la création de valeur.
La symbiose en est la démonstration la plus aboutie : deux organismes distincts qui créent, ensemble, plus de valeur que séparément.
En se faisant voler ses données, l’entreprise perd son pouvoir relationnel de création de richesse.
En se faisant voler ou exploiter ses données, l’individu est mis à nu et son identité volée sert à construire des relations nuisibles (phishing ciblé, usurpation, fraude au président, ingénierie sociale).
Synthèse
La relation est un ensemble de critères humanistes et rationnels, dépendant du contexte.
C’est cet ensemble exploité en symbiose qui constitue votre meilleure protection contre le vol de vos richesses humaines et matérielles, les données en premier lieu.
Une relation technologique, quelle que soit sa forme, peut être sécurisée par un ensemble de règles précises de valeurs, de conformité, de gouvernance et de souveraineté, adaptées au contexte. C’est le sujet que je développe dans mon article le conseil de la tech.
La solution : un management Symbiocratique™, humain ET technologique
Mettre en place, en urgence, un management humain et technologique Symbiocratique™.
Humain et technologique, parce que les deux sont désormais indissociables :
une politique de sécurité des données qui ignore la culture d’entreprise échoue presque toujours, et une culture d’entreprise sans traduction technologique reste incantatoire.
J’ai le plaisir d’accompagner mes clients dans ce cadre symbiocratique depuis plus de dix ans.
Qu’est-ce qu’une entreprise Symbiocratique™ ?
Une entreprise Symbiocratique™ est une organisation qui considère chaque relation, interne comme externe comme reliée aux autres, en symbiose.
Elle agit de façon symbiotique et systémique dans le but de créer de la valeur de manière réciproque, tant sur le plan humain que matériel.
Concrètement :
– Chaque structure, chaque processus, chaque action a un ADN, une conviction, un état d’esprit porteur de valeurs, avec une finalité symbiocratique.
– Chaque interaction entre structures, logiciels, actions, personnes est censée créer de la valeur, quel que soit le langage, le code, le métier ou le domaine de compétence.
– Au niveau humain, c’est une véritable culture d’entreprise, un état d’être.
– Au niveau technologique, c’est un processus de management symbiocratique des données, dans une dimension à la fois sémantique, sémiologique, mathématique, algorithmique, biologique et physique.
Exemple concret (cas anonymisé, à titre d’illustration) :
Une PME industrielle de 150 salariés, disposant de données réparties sur un ERP vieillissant, un CRM récent et des fichiers Excel non structurés, ne parvenait pas à obtenir une vision fiable et conforme RGPD de ses données clients.
Avec une approche symbiocratique, une cartographie relationnelle des données, une harmonisation sémantique, une gouvernance souveraine des accès, la remontée d’une vision consolidée et conforme s’est faite en quelques heures, sans migration des données ni changement d’infrastructure.
Les bénéfices de la technologie Symbiocratique™
- Cette technologie est issue d’une science protégée, faisant l’objet d’une thèse confidentielle (*Data Excellence Science*).
- Une technologie de cette dimension assure :
- Une accélération de la valeur: passage de 3 à 6 mois à 3 jours pour la création de valeur, réduisant les coûts de transformation d’environ 80 %.
- Une gouvernance souveraine : aucune dépendance fournisseur, aucune donnée ne quitte le réseau, contrôle total. Ce principe rejoint les objectifs poursuivis par le Data Act européen (Règlement (UE) 2023/2854) et par les référentiels de type SecNumCloud portés par l’ANSSI en France pour la souveraineté du cloud. (À valider car en 2023…)
- Une conformité native : règles RGPD (Règlement (UE) 2016/679) intégrées, audits instantanés, contrôles continus. Cette logique de conformité « by design » fait écho à l’article 25 du RGPD (*protection des données dès la conception et par défaut*), et s’inscrit également dans le prolongement des exigences de la Directive NIS2 (UE 2022/2555) sur la gestion des risques cyber pour les entités essentielles et importantes.
- Une réduction des risques liés aux données : isolation sémantique harmonisée, gestion prédictive des flux, minimisant les vulnérabilités et les coûts de sinistres liés aux données, un enjeu de plus en plus regardé par les assureurs cyber, qui durcissent leurs conditions depuis la multiplication des rançongiciels.
- Une augmentation de l’attractivité : une organisation qui respecte et prouve l’identité de ses clients, démontre et partage la confiance, contrôle les dérives.
- Une optimisation des revenus (variable selon les contextes).
- Une mise en place en moins de 8 jours en moyenne, en se branchant sur l’infrastructure existante sans déplacer les données, sans GPU, sans token, avec une seule machine standard.
Ramasser la mise, conquérir des marchés en créant de la valeur
Les attentes des clients, B2C comme B2B, sont claires : le prix compte, mais pas seulement.
C’est aussi une relation portée par des valeurs indispensables et non négociables : confiance, transparence, sérénité, efficacité, honnêteté, reconnaissance, respect, engagement.
Sur le plan humain, quelques formations bien construites permettent de mettre cela en place, à condition qu’un management non égotique y participe positivement. Deux années de suivi sérieux suffisent généralement à transformer la culture d’entreprise sur ce sujet.
Sur le plan technologique, les organisations doivent utiliser une technologie qui offre à leurs collaborateurs, clients, dirigeants et associés la possibilité de fournir des informations authentiques, conformes, souveraines, sécurisées, porteuses de valeurs cohérentes avec la culture d’entreprise.
Votre technologie doit être capable de capter et de comprendre l’ensemble des informations stockées sur des supports différents, dans des langages hétéroclites, sans bouleverser votre infrastructure, en réduisant vos coûts technologiques et en augmentant votre sécurité et votre souveraineté.
Un changement de paradigme
Autrefois, une radio de salon occupait un meuble entier. Un réfrigérateur avait un moteur imposant qui prenait au moins 30 % de la place. Un téléphone était accroché à un fil. Un appareil photo pesait 3 kilos. Une voiture consommait en moyenne 15 litres aux 100 kilomètres.
Aujourd’hui tout s’est miniaturisé, réduit, allégé.
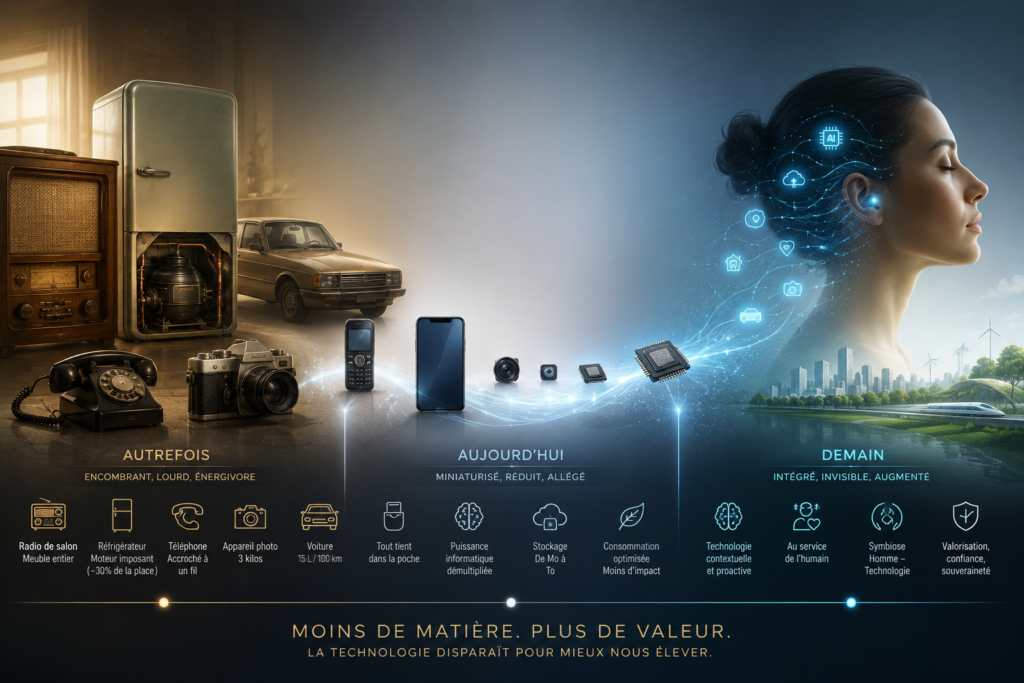
Il en va de même avec les innovations technologiques en matière de gouvernance des données.
Les nouvelles technologies de gouvernance symbiocratique consomment très peu d’énergie, n’utilisent pas de GPU, se déploient en 3 à 8 jours maximum, ne bouleversent pas les infrastructures en place, ne demandent aucune transformation technique majeure, et apportent les premiers résultats en moins de 3 jours.
Cette tendance à la sobriété numérique rejoint des évolutions réglementaires structurantes, comme la loi REEN en France (loi n° 2021-1485 relative à la réduction de l’empreinte environnementale du numérique) et les orientations européennes sur le Green IT, qui poussent les entreprises à préférer des solutions frugales en calcul et en énergie plutôt que des architectures massivement consommatrices en GPU.
Comme à chaque fois, les gagnants seront les premiers
Le pragmatisme et le bon sens sont d’actualité.
En affichant vos choix technologiques et votre culture d’entreprise, vous gagnez en rayonnement, en confiance, en attractivité.
Vous n’achetez pas seulement des gains financiers : vous achetez de la croissance, de l’impact, de la sécurité, de la souveraineté et une conformité garantie.
Sources et références citées (à vérifier avant republication, précisions issues de mémoire sans accès web actualisé) :
– Règlement (UE) 2016/679 (RGPD)
– Directive (UE) 2022/2555 (NIS2)
– Règlement (UE) 2023/2854 (Data Act)
– Référentiel SecNumCloud — ANSSI
– Loi n° 2021-1485 (REEN)
– IBM Security, *Cost of a Data Breach Report* (éditions récentes)
– Edelman Trust Barometer / Cisco Data Privacy Benchmark
*©Didier Reinach 2026 — Tous droits d’exploitation et de reproduction interdits.
didier@la-machina.xyz